Mengapa Keamanan Login Penting bagi Gamer?
GOALASIA membahas keamanan akun sebagai bagian penting dari literasi digital pengguna game dan komunitas e-sports. Salah satu titik yang paling membutuhkan perhatian adalah proses login.
Login merupakan pintu masuk menuju identitas digital pengguna.
Ketika kredensial jatuh ke tangan orang lain, dampaknya dapat meluas ke profil, riwayat aktivitas, daftar teman, progres permainan, item digital, hingga informasi lain yang terhubung dengan akun.
Karena itu, tujuan login yang aman bukan sekadar berhasil masuk.
Pengguna juga harus memastikan bahwa mereka masuk melalui halaman yang benar, menggunakan perangkat yang dapat dipercaya, dan tidak memberikan informasi autentikasi kepada pihak lain.
Prinsip ini berlaku secara umum pada berbagai platform digital.

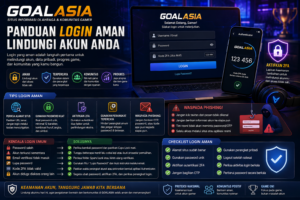
GOALASIA: Panduan Login Aman dan Lindungi Akun
GOALASIA dan Cara Memahami Proses Login yang Aman
Pada sistem akun modern, proses login biasanya dimulai dengan identitas pengguna seperti username atau email, kemudian dilanjutkan dengan kata sandi.
Sebagian platform juga menyediakan lapisan keamanan tambahan seperti autentikasi dua faktor atau 2FA.
Meskipun proses tersebut terlihat sederhana, ada beberapa pertanyaan yang sebaiknya diperiksa sebelum memasukkan kredensial:
- Apakah alamat situs sudah benar?
- Apakah halaman dibuka melalui sumber terpercaya?
- Apakah perangkat yang digunakan merupakan perangkat pribadi?
- Apakah ada sesuatu yang tidak biasa pada tampilan halaman?
- Apakah ada pihak yang meminta kode autentikasi?
Pemeriksaan beberapa detik dapat membantu mencegah kesalahan yang jauh lebih sulit diselesaikan kemudian.
Pastikan Alamat Situs Sebelum Login
Kesalahan keamanan tidak selalu terjadi karena kata sandi lemah.
Pengguna dengan kata sandi sangat kuat sekalipun masih dapat menjadi korban jika memasukkan kredensial ke halaman palsu.
Teknik tersebut dikenal sebagai phishing.
Pelaku dapat membuat halaman yang secara visual menyerupai situs asli. Logo, warna, tombol, bahkan formulir login dapat dibuat sangat mirip.
Karena itu, jangan hanya memperhatikan desain.
Periksa alamat situs dengan teliti.
Sebagai ilustrasi, sebuah domain asli dapat ditiru dengan mengganti huruf tertentu, menambahkan tanda hubung, menggunakan subdomain yang membingungkan, atau menambahkan kata seperti “login”, “secure”, maupun “verify”.
Jika alamat terlihat mencurigakan, jangan memasukkan username atau kata sandi.
Jangan Login dari Tautan yang Mencurigakan
Pesan phishing sering dibuat untuk memancing reaksi cepat.
Contohnya:
“Akun Anda akan dinonaktifkan. Login sekarang untuk verifikasi.”
Atau:
“Anda mendapatkan item eksklusif. Klaim melalui tautan berikut.”
Pesan seperti ini memanfaatkan rasa takut kehilangan akun atau ketertarikan terhadap hadiah.
Jangan langsung mengikuti instruksi.
Jika pesan mengatasnamakan sebuah platform, buka platform tersebut secara terpisah melalui alamat atau aplikasi yang sudah Anda kenal.
Kemudian periksa apakah pemberitahuan yang sama memang muncul di dalam akun.
Cara ini jauh lebih aman daripada membuka tautan langsung dari pesan yang tidak dikenal.
GOALASIA: Gunakan Kata Sandi Unik untuk Login
Kata sandi unik berarti satu akun menggunakan satu kata sandi yang tidak digunakan pada layanan lain.
Prinsip ini sangat penting.
Bayangkan seseorang menggunakan kombinasi email dan kata sandi yang sama pada lima layanan.
Jika salah satu layanan mengalami kebocoran kredensial, kombinasi tersebut dapat dicoba secara otomatis pada layanan lainnya.
Serangan semacam ini dikenal sebagai credential stuffing.
Dengan kata sandi yang berbeda pada setiap layanan, dampak kebocoran dapat dibatasi.
Pengguna yang kesulitan mengingat banyak kata sandi dapat mempertimbangkan password manager terpercaya.
Mengapa Kata Sandi Panjang Lebih Baik?
Kata sandi seperti:
gamer123
mudah diingat, tetapi juga mudah ditebak.
Informasi seperti nama, tanggal lahir, nama tim favorit, atau username juga sebaiknya tidak dijadikan kata sandi secara langsung.
Gunakan kata sandi panjang dan unik.
Passphrase yang terdiri dari beberapa kata acak dapat menjadi alternatif yang lebih mudah diingat dibanding kombinasi pendek yang dapat diprediksi.
Hindari pola populer seperti:
123456
qwerty
password
atau variasi sederhana dari username.
Semakin mudah sebuah pola ditebak manusia, semakin buruk pula kemampuannya dalam melindungi akun.
Aktifkan 2FA Jika Tersedia
Autentikasi dua faktor memberikan lapisan keamanan tambahan setelah kata sandi.
Dengan 2FA, seseorang yang mengetahui password belum tentu dapat langsung mengakses akun.
Sistem masih membutuhkan faktor autentikasi tambahan.
Tergantung platform, faktor kedua dapat menggunakan aplikasi autentikator, perangkat terpercaya, kunci keamanan, atau metode lain.
Jika sebuah layanan menyediakan beberapa pilihan, pengguna sebaiknya membaca dokumentasi keamanannya untuk menentukan metode yang paling sesuai.
Jangan lupa menyimpan recovery code jika sistem menyediakannya.
Kode pemulihan harus ditempatkan di lokasi aman dan tidak dibagikan kepada orang lain.
Jangan Pernah Memberikan OTP kepada Orang Lain
Salah satu pola penipuan yang perlu dipahami gamer adalah permintaan kode OTP atau kode autentikasi.
Penipu dapat mengatakan bahwa kode dibutuhkan untuk:
“verifikasi identitas”,
“mengaktifkan hadiah”,
“memperbaiki akun”,
atau alasan lain yang terdengar meyakinkan.
Jangan memberikannya.
OTP merupakan bagian dari proses autentikasi.
Orang yang meminta kode tersebut mungkin sedang mencoba menyelesaikan proses login menggunakan akun pengguna.
Begitu juga dengan recovery code.
Kode pemulihan harus diperlakukan seperti kata sandi.
Login Menggunakan Perangkat Pribadi
Perangkat pribadi memberikan kontrol yang lebih besar terhadap keamanan.
Pada komputer umum atau perangkat bersama, pengguna tidak selalu mengetahui software apa yang terpasang, siapa yang sebelumnya menggunakannya, atau apakah browser menyimpan informasi login.
Jika harus menggunakan perangkat bersama, hindari menyimpan password.
Jangan mencentang opsi seperti “ingat saya” atau “tetap masuk” apabila perangkat dapat digunakan orang lain.
Setelah selesai, lakukan logout.
Untuk akun yang penting, gunakan perangkat pribadi bila memungkinkan.
Waspadai Fitur Simpan Password di Perangkat Bersama
Browser modern dapat menawarkan penyimpanan kata sandi.
Pada perangkat pribadi yang terlindungi dengan baik, fitur tersebut dapat memberikan kenyamanan.
Situasinya berbeda pada komputer bersama.
Jika browser menyimpan kredensial, pengguna berikutnya mungkin mendapatkan akses yang tidak semestinya.
Karena itu, perhatikan notifikasi browser setelah login.
Jangan otomatis memilih “Save Password” tanpa melihat perangkat yang sedang digunakan.
Hindari Login Sensitif melalui Jaringan Tidak Terpercaya
Wi-Fi gratis dapat ditemukan di banyak tempat.
Namun, pengguna tidak selalu mengetahui siapa yang mengelola jaringan atau bagaimana jaringan tersebut dikonfigurasi.
Untuk aktivitas sensitif seperti mengubah kata sandi, mengatur metode pemulihan, atau memperbarui keamanan akun, koneksi yang dipercaya lebih disarankan.
Pengguna juga perlu berhati-hati terhadap jaringan Wi-Fi palsu yang menggunakan nama mirip jaringan resmi suatu lokasi.
Jika tersedia beberapa jaringan dengan nama hampir sama, konfirmasikan jaringan yang benar kepada pengelola tempat.
GOALASIA: Solusi Jika Tidak Bisa Login
Tidak semua kegagalan login berarti akun diretas.
Masalah dapat terjadi karena kesalahan sederhana.
Sebelum panik, lakukan diagnosis secara sistematis.
1. Periksa username atau email
Pastikan tidak ada salah ketik.
Perhatikan spasi yang tidak sengaja masuk ketika menyalin alamat email.
2. Periksa kata sandi
Pastikan Caps Lock tidak aktif dan tata letak keyboard sesuai.
Jika menggunakan password manager, pastikan kredensial yang dipilih memang untuk layanan yang sedang dibuka.
3. Gunakan fitur lupa kata sandi
Jika password benar-benar terlupa, gunakan mekanisme pemulihan resmi.
Jangan mencoba terlalu banyak kombinasi secara acak karena beberapa sistem dapat membatasi percobaan login.
4. Periksa email
Platform mungkin mengirimkan pemberitahuan mengenai aktivitas akun atau permintaan pemulihan.
5. Periksa koneksi
Koneksi internet yang tidak stabil dapat menyebabkan halaman autentikasi gagal dimuat.
6. Hubungi kanal bantuan resmi
Jika masalah tetap terjadi, gunakan pusat bantuan atau kanal dukungan yang tercantum pada sumber resmi platform.
Jangan menyerahkan kata sandi kepada orang yang mengaku dapat memulihkan akun.
Apa yang Harus Dilakukan Jika Lupa Password?
Lupa kata sandi merupakan masalah umum.
Solusi yang tepat bukan membuat akun baru atau mencoba password secara terus-menerus.
Gunakan menu pemulihan kata sandi resmi.
Biasanya sistem meminta pengguna memasukkan email, username, atau informasi akun lain untuk memulai proses.
Jika tautan pemulihan dikirim melalui email, periksa identitas pengirim dan tujuan tautannya sebelum membuat password baru.
Gunakan kata sandi yang berbeda dari password lama.
Jika ada dugaan kredensial lama telah diketahui orang lain, jangan menggunakan variasi kecil seperti mengganti angka terakhir saja.
Email Pemulihan Tidak Masuk, Apa Solusinya?
Pertama, tunggu beberapa saat.
Pesan otomatis tidak selalu masuk secara instan.
Kemudian periksa folder spam atau junk.
Pastikan pula email yang dimasukkan memang alamat yang terhubung dengan akun.
Hindari menekan tombol kirim ulang secara berlebihan. Beberapa sistem hanya menganggap tautan atau kode terbaru sebagai permintaan yang valid.
Jika tetap tidak menerima pesan, gunakan dokumentasi bantuan resmi platform.
Akun Terkunci Setelah Berkali-kali Gagal Login
Pembatasan login dapat menjadi mekanisme perlindungan.
Sistem keamanan tertentu membatasi percobaan autentikasi untuk mempersulit pihak yang mencoba menebak kata sandi.
Jika akun terkunci sementara, jangan terus mencoba login.
Ikuti informasi yang ditampilkan sistem.
Jika terdapat prosedur pemulihan resmi, gunakan prosedur tersebut.
Jangan menggunakan jasa pihak ketiga yang menjanjikan dapat “membuka” akun karena tindakan tersebut dapat memperbesar risiko pencurian kredensial.
Tanda-Tanda Akun Mungkin Diakses Orang Lain
Pengguna perlu mengetahui pola aktivitas yang tidak biasa.
Beberapa indikator yang layak diperiksa antara lain:
- kata sandi tiba-tiba tidak berfungsi;
- email akun berubah tanpa sepengetahuan pengguna;
- terdapat login dari perangkat asing;
- pengaturan keamanan berubah;
- aktivitas akun tidak dikenali;
- muncul permintaan reset yang tidak dibuat sendiri.
Satu indikator belum selalu membuktikan pengambilalihan akun.
Namun, beberapa perubahan yang terjadi bersamaan harus ditanggapi serius.
Apa yang Harus Dilakukan Jika Akun Diduga Dibobol?
Jika pengguna masih memiliki akses, ubah kata sandi melalui perangkat yang dipercaya.
Gunakan password baru yang unik.
Kemudian periksa metode pemulihan, email, nomor kontak, perangkat yang sedang login, dan pengaturan autentikasi.
Keluar dari sesi atau perangkat yang tidak dikenali jika platform menyediakan opsi tersebut.
Jika password yang sama pernah digunakan pada layanan lain, ganti password pada layanan tersebut juga.
Jangan hanya mengubah satu karakter.
Jika akses sudah sepenuhnya hilang, gunakan prosedur pemulihan resmi dan pusat bantuan platform.
Periksa Aktivitas Login Jika Fitur Tersedia
Sebagian layanan menyediakan informasi mengenai perangkat atau sesi yang pernah mengakses akun.
Fitur seperti ini berguna untuk audit sederhana.
Periksa perangkat yang tercantum.
Jika menemukan perangkat yang tidak dikenal, gunakan opsi untuk mengakhiri sesi jika tersedia, kemudian perbarui keamanan akun.
Namun, informasi lokasi pada riwayat login tidak selalu menunjukkan lokasi fisik secara presisi.
Jaringan seluler, VPN, dan infrastruktur penyedia internet dapat memengaruhi lokasi yang ditampilkan.
Karena itu, evaluasi beberapa indikator sekaligus.
Jangan Abaikan Update Sistem dan Browser
Keamanan login juga bergantung pada perangkat.
Browser dan sistem operasi yang terlalu lama dapat kehilangan pembaruan keamanan penting.
Aktifkan pembaruan perangkat lunak dari sumber resmi.
Hindari memasang ekstensi browser yang tidak diperlukan.
Ekstensi mempunyai tingkat akses berbeda dan beberapa dapat membaca informasi dari halaman yang dikunjungi.
Semakin banyak software yang dipasang tanpa evaluasi, semakin luas pula permukaan risiko perangkat.
Kenali Social Engineering di Komunitas Gaming
Tidak semua serangan membutuhkan kemampuan teknis tinggi.
Social engineering justru memanfaatkan kepercayaan manusia.
Pelaku dapat berpura-pura menjadi:
- moderator komunitas;
- anggota tim;
- administrator;
- teman;
- penyelenggara kompetisi;
- petugas bantuan.
Kemudian mereka meminta informasi akun.
Jangan menilai identitas seseorang hanya berdasarkan foto profil, nama tampilan, atau logo.
Identitas digital dapat ditiru.
Jika permintaan berkaitan dengan keamanan akun, lakukan verifikasi melalui kanal resmi yang terpisah.
Login Aman Dimulai dari Kebiasaan Pengguna
Teknologi keamanan hanya efektif jika digunakan dengan benar.
Kata sandi kuat menjadi tidak berguna ketika diberikan kepada orang lain.
2FA kehilangan manfaatnya ketika OTP dibagikan kepada pihak yang tidak dikenal.
Halaman dengan koneksi terenkripsi juga tidak membantu jika pengguna sebenarnya berada pada domain phishing.
Karena itu, edukasi keamanan merupakan lapisan perlindungan penting.
Pengguna yang memahami cara kerja serangan biasanya lebih siap mengenali tanda bahaya sebelum terlambat.
Checklist Login Aman untuk Pembaca GOALASIA
Sebelum masuk ke akun game atau komunitas, biasakan melakukan pemeriksaan berikut:
Periksa domain.
Pastikan alamat halaman benar.
Gunakan password unik.
Jangan menggunakan kredensial yang sama pada layanan lain.
Aktifkan 2FA.
Gunakan perlindungan tambahan jika tersedia.
Rahasiakan OTP.
Jangan memberikan kode autentikasi kepada siapa pun.
Gunakan perangkat terpercaya.
Hindari menyimpan kredensial pada komputer umum.
Perhatikan pesan mencurigakan.
Jangan login melalui tautan yang dikirim pihak tidak dikenal.
Periksa aktivitas akun.
Jika tersedia, tinjau perangkat atau sesi yang masih aktif.
Gunakan pemulihan resmi.
Jika kehilangan akses, hindari jasa pemulihan akun dari pihak yang tidak dapat diverifikasi.
Kesimpulan
GOALASIA menempatkan edukasi login sebagai bagian dari literasi keamanan digital gamer.
Proses login memang hanya membutuhkan beberapa langkah, tetapi keputusan pengguna sebelum dan sesudah memasukkan kredensial menentukan tingkat keamanannya.
Periksa domain sebelum login, gunakan kata sandi unik, aktifkan autentikasi tambahan jika tersedia, dan jangan pernah memberikan OTP atau recovery code kepada orang lain.
Pengguna juga perlu memahami bahwa tidak semua kegagalan login berarti akun telah dibobol.
Kesalahan password, email yang keliru, koneksi internet, atau pembatasan percobaan autentikasi dapat menjadi penyebabnya.
Lakukan diagnosis secara sistematis dan gunakan prosedur pemulihan resmi.
Keamanan akun bukan pekerjaan sekali selesai.
Kebiasaan sederhana seperti memperbarui perangkat, memeriksa aktivitas login, menjaga kerahasiaan kredensial, dan mengenali phishing dapat membantu gamer mempertahankan kontrol terhadap identitas digital mereka dalam jangka panjang.
FAQ GOALASIA tentang Login dan Keamanan Akun
Bagaimana cara melakukan login dengan aman?
Pastikan Anda berada pada halaman resmi, gunakan kata sandi unik, hindari perangkat publik, dan aktifkan autentikasi dua faktor jika tersedia.
Mengapa saya tidak bisa login?
Penyebabnya dapat berupa kesalahan username, email atau kata sandi, masalah koneksi, pembatasan percobaan login, atau gangguan teknis. Periksa satu per satu sebelum menggunakan prosedur pemulihan resmi.
Apa yang harus dilakukan jika lupa password?
Gunakan fitur lupa kata sandi pada layanan resmi. Setelah menerima instruksi pemulihan, buat kata sandi baru yang unik dan tidak digunakan pada akun lain.
Apakah kode OTP boleh diberikan kepada orang lain?
Tidak. OTP merupakan bagian dari autentikasi dan sebaiknya hanya dimasukkan pada proses resmi yang Anda mulai sendiri. Jangan memberikannya melalui chat atau pesan pribadi.
Apa fungsi 2FA?
2FA menambahkan faktor autentikasi kedua sehingga kata sandi saja tidak cukup untuk menyelesaikan proses masuk pada sistem yang mendukung fitur tersebut.
Bagaimana mengenali halaman login phishing?
Periksa alamat domain dengan teliti, waspadai tautan dari pesan tidak dikenal, dan jangan mengandalkan kemiripan desain sebagai bukti bahwa halaman tersebut asli.
Apa yang harus dilakukan jika akun diduga diakses orang lain?
Jika masih memiliki akses, segera ubah kata sandi dari perangkat terpercaya, periksa informasi pemulihan dan sesi aktif, aktifkan atau perbarui 2FA, serta keluarkan perangkat yang tidak dikenali jika fitur tersebut tersedia.
Apakah aman menyimpan password di browser?
Pada perangkat pribadi yang terlindungi, pengelola kredensial dapat membantu. Namun, jangan menyimpan password pada perangkat publik atau komputer yang digunakan bersama.
Mengapa akun bisa terkunci setelah gagal login?
Sebagian sistem membatasi percobaan autentikasi sebagai mekanisme keamanan. Ikuti instruksi resmi yang ditampilkan dan hindari mencoba password berulang kali.
Apakah aman login menggunakan Wi-Fi publik?
Untuk aktivitas akun yang sensitif, jaringan pribadi atau jaringan yang dipercaya lebih disarankan. Waspadai pula jaringan Wi-Fi palsu dengan nama yang menyerupai jaringan resmi.